
 Коллеги, обновление по горячим серверам. За неделю разобрали EPYC 7502P на 256 GB и Ryzen 9 3900 на 128 GB, а Ryzen 9 3900 на 64 GB остался только в Финляндии. Зато освободились две новые конфигурации на Intel Core i5-13500: со 128 GB памяти за 109 € и с третьим NVMe на 1 TB за 90 €. Сейчас в наличии 7 конфигураций в дата-центрах Hetzner в Германии и Финляндии, от 69 € в месяц, установка 0 €. Ryzen 9 3900 у нас больше чем вдвое дешевле, чем такой же сервер на аукционе Hetzner, а 7950X3D на 60 € в месяц дешевле нового AX102 и без 129 € за установку. Новое в наличииIntel Core i5-13500, 128 GB — 109 €/мес (≈ 9 800 ₽) 14 ядер / 20 потоков (6 производительных + 8 энергоэффективных), до 4.8 GHz128 GB DDR42 × 512 GB NVMe SSD Gen41 Gbps, трафик без ограниченийФинляндия, установка 0 €Самый доступный сервер со 128 GB в нашем списке. Памяти хватит на Proxmox с несколькими виртуальными машинами, десятки Docker-контейнеров, базы данных и кэши в оперативке. Intel Core i5-13500, 64 GB, три NVMe — 90 €/мес (≈ 8 090 ₽) 14 ядер / 20 потоков, до 4.8 GHz64 GB DDR42 × 512 GB NVMe SSD Gen4 + 1 TB NVMe SSD1 Gbps, трафик без ограниченийГермания, установка 0 €Систему можно поставить на два NVMe в RAID 1, а данные держать на отдельном быстром диске на 1 TB: удобно для баз данных, сайтов с большим объёмом файлов, CI с кэшем сборок. Остаются в наличииAMD Ryzen 9 7950X3D, 128 GB DDR5 — 199 €/мес (≈ 17 900 ₽) 16 ядер / 32 потока, до 5.7 GHz, 3D V-Cache128 GB DDR5 ECC2 × 1.92 TB NVMe SSD Gen41 Gbps, трафик без ограниченийГермания, установка 0 € AMD Ryzen 9 3900, 64 GB — 95 €/мес (≈ 8 540 ₽) 12 ядер / 24 потока, до 4.3 GHz64 GB DDR4 ECC2 × 1 TB NVMe SSD1 Gbps, трафик без ограниченийФинляндия, установка 0 € Intel Core i5-13500, 64 GB — от 85 €/мес 14 ядер / 20 потоков, до 4.8 GHz64 GB DDR4, встроенная графика Intel UHD 7701 Gbps, трафик без ограничений, установка 0 €Два варианта: 85 €/мес (≈ 7 640 ₽): 2 × 512 GB NVMe SSD Gen4, Германия или Финляндия90 €/мес (≈ 8 090 ₽): 2 × 512 GB NVMe SSD Gen4 + 2 × 1 TB SATA SSD, Германия AMD Ryzen 5 3600, 64 GB — 69 €/мес (≈ 6 200 ₽) 6 ядер / 12 потоков, до 4.2 GHz64 GB DDR42 × 512 GB NVMe SSD1 Gbps, трафик без ограниченийГермания или Финляндия, установка 0 €Что я бы взял под задачуИгровые серверы (Minecraft, Rust, CS2), тяжёлые сайты, сборки: 7950X3D, у него самая высокая частота на ядро и большой кэш.Виртуализация и много контейнеров: i5-13500 со 128 GB за 109 €. Если важна память с ECC, Ryzen 9 3900.База данных на отдельном быстром диске: i5-13500 с третьим NVMe за 90 €.Бэкапы, медиа, файлы: i5-13500 с 2 × 1 TB SATA SSD, тоже за 90 €.Plex и Jellyfin: любой i5-13500, встроенная графика с Quick Sync перекодирует видео, почти не нагружая ядра.VPN, прокси, боты, тестовые стенды: Ryzen 5 3600 за 69 €.Сколько это стоит у Hetzner сейчасЦены Hetzner на 2 ноября 2026, без НДС: с их сайта и по текущим лотам аукциона Server Auction. Ryzen 9 3900, 64 GB: у нас 95 €, на аукционе Hetzner (64 GB ECC, 2 TB NVMe) от 202,70 €, больше чем в 2 раза дорожеRyzen 9 7950X3D, 128 GB DDR5: у нас 199 € и установка 0 €, у Hetzner (AX102) 259 € плюс 129 € за установкуПо 7950X3D первый месяц у нас почти вдвое дешевле (199 € против 388 €), дальше 60 € экономии каждый месяц, за год около 850 €. Горячие серверы у нас разбирают за несколько дней: EPYC и Ryzen 9 на 128 GB с прошлой недели уже ушли. Если сервер нужен, лучше занять его сейчас, резерв можно оформить в Telegram.Почему через насУстановка 0 € на все конфигурации из поста, сервер обычно выдаём в течение пары часов после оплаты.Не нужны иностранная карта и аккаунт у Hetzner: сервер оформляем мы, вы платите нам.Оплата в рублях, долларах или евро: карты Visa, MasterCard, МИР, ЮMoney, криптовалюта. Для компаний безналичный расчёт со счётом и актом.Поддержка на русском в Telegram, поможем с установкой ОС и первичной настройкой.Посмотреть конфигурации и заказать: abcd.host/dedicated (раздел «Горячие предложения») Вопросы, резерв сервера, уточнить локацию: Telegram @ABCDSupportBot или sales@abcd.host Спасибо, что остаётесь с нами! ABCD.HOST...
 8 октября мы запустили спотовые цены на виртуальные машины с возможностью прерывания. Интерес со стороны отрасли оказался больше, чем мы ожидали, и один из вопросов, который нам постоянно задавали, касался того, как на самом деле будет вести себя цена. Две недели назад мы обнародовали эти данные. API для просмотра цен теперь доступен всем, а панели мониторинга цен в режиме реального времени размещены на нашем веб-сайте. Любой может увидеть текущие цены и историю цен для любого типа графического процессора и региона, даже с телефона, без входа в консоль.
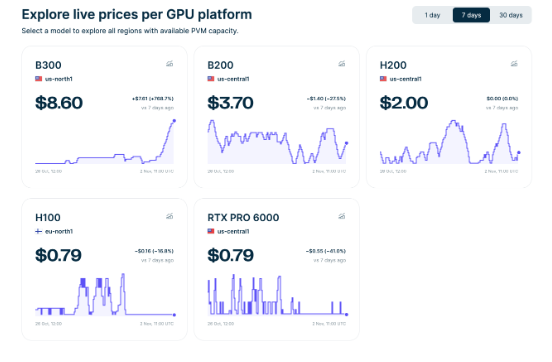 Снятие ограничения на спотовые цены Сегодня мы вносим второе изменение: мы снимаем ограничение цены. До сих пор спотовая цена всегда оставалась на один цент ниже цены по требованию. С сегодняшнего дня она может превышать её. Ограничение цены служило своего рода ограничителем на этапе запуска. Поскольку спотовые цены остаются стабильными, мы готовы позволить цене свободно меняться и отражать реальные рыночные условия на платформе Nebius. Ваши элементы управления не изменились. Установите максимальную цену, и с вас никогда не будет взиматься плата выше нее. Выберите опцию «следовать за спотовой ценой», и колебания цен не повлияют на вашу работу. Если вы используете ресурсы с возможностью вытеснения в качестве виртуальных машин, бессерверных приложений искусственного интеллекта или управляемых узлов Kubernetes, сейчас самое время пересмотреть свои настройки. Определение максимальной цены — это самый простой способ исключить затраты, к которым вы не готовы. А если вам срочно нужна емкость для размещения видеокарт, и цена не является для вас ограничивающим фактором, то следование спотовой цене открывает больше возможностей, чем раньше. Отсутствие ограничений позволяет вам поддерживать емкость даже в периоды пикового спроса, которые ранее были бы для вас препятствием. nebius.com/spot-prices...
 Мы начинаем переход на собственную панель управления виртуальными выделенными серверами. Это большое обновление, которое даст нам больше свободы в развитии сервиса, а вам со временем предложит новые возможности для работы с VDS. Собственное решение позволит нам быстрее внедрять нужные функции, дорабатывать управление серверами и учитывать пожелания клиентов. Мы хотим, чтобы дальнейшее развитие панели зависело прежде всего от реальных задач, с которыми вы сталкиваетесь каждый день. Что потребуется для перехода Обновление затронет не только внешний вид панели, но и техническую часть сервиса. Полная миграция потребует времени и, к сожалению, не обойдётся без перерывов в работе отдельных VDS. При переносе потребуется лишь перезапуск виртуальных серверов. На это время сайты, приложения и другие размещённые на них сервисы будут недоступны. Если какие-то программы вы запускаете вручную, после перезагрузки их также может потребоваться запустить заново. Кроме того, изменятся виртуальные MAC-адреса сетевых интерфейсов. Если внутри VDS есть настройки, правила или лицензии, привязанные к текущему MAC-адресу, их может потребоваться обновить. При нестандартной конфигурации сети после переноса возможна дополнительная настройка подключения. Изменится и привычный порядок работы с панелью. Некоторые разделы и действия будут выглядеть иначе, поэтому на освоение нового интерфейса понадобится немного времени. На начальном этапе также возможны отдельные недочёты, которые нам предстоит исправлять по результатам реального использования. Как подготовиться Перед переносом рекомендуем: Сохранить актуальную резервную копию важных данных за пределами VDS.Проверить, что необходимые приложения и службы запускаются автоматически после перезагрузки.Проверить настройки и лицензии, если они привязаны к MAC-адресу.Если на сервере выполняются длительные задачи, учитывать возможный перезапуск и сохранять промежуточные результаты. Настоятельно рекомендуем до начала миграции самостоятельно перезагрузить VDS и убедиться, что операционная система загружается, а все необходимые сервисы запускаются и работают корректно. Это позволит заранее обнаружить и устранить проблемы, которые могут проявиться при любой перезагрузке: ошибки конфигурации, отключённый автозапуск служб, последствия незавершённых обновлений и другие неисправности внутри ОС. В рамках миграции мы не изменяем содержимое диска VDS, установленные пакеты, настройки операционной системы и ваших приложений. При этом потребуется перезапуск сервера и изменятся виртуальные MAC-адреса сетевых интерфейсов. Если ваши настройки или лицензии привязаны к MAC-адресу, их потребуется отдельно проверить и при необходимости скорректировать. Сам по себе сбой, обнаруженный после технических работ, не означает, что он вызван миграцией. Проблемы загрузки и запуска приложений, связанные с существующими настройками или состоянием ПО внутри VDS, требуют отдельной диагностики. Пожалуйста, выполните проверочную перезагрузку заранее, чтобы такие неисправности можно было выявить и исправить до переноса. После переноса стоит проверить доступность сервера и работу основных приложений. Если что-то работает иначе или возникли сложности с подключением, обратитесь в поддержку. Мы понимаем, что даже один перезапуск может нарушить ваши планы. Наша задача состоит в том, чтобы свести неудобства к минимуму и сделать переход максимально спокойным. При этом обещать полное отсутствие сложностей при таком обновлении было бы нечестно. Спасибо за терпение и доверие. Мы вкладываемся в собственную платформу, чтобы дальше предлагать вам более удобное управление, больше гибкости и новые возможности, которые действительно нужны в работе. hosting-vds.com...
 Удалённый злоумышленник без учётных данных может уронить необновлённый сервер через любой открытый IPv4 TCP-порт. Red Hat предупреждает, что уязвимость может привести и к удалённому выполнению кода. Anthropic описала эксплойт, который получает root на серверах с листенером Multipath TCP (MPTCP). Затронуты Linux-серверы с ядром 4.4 и новее, то есть практически все. У VPS на KVM собственное ядро, независимое от нашего хоста: обновлять его и перезагружаться нужно внутри VPS. Не затронуты: RHEL 7, CentOS 7, CloudLinux 7 (не гибридный), Windows, FreeBSD и другие не-Linux системы. Реальных атак на 2 ноября не зафиксировано, но исправление публично и доступно для анализа. Что сделать: Исправление вышло: Debian 12/13, RHEL 8/9/10, AlmaLinux 8, SLES 16.0, openSUSE Leap 16.0, SLES 15 SP4/SP5/SP6 LTSS, Proxmox VE. Сделайте бэкап, обновите ядро и перезагрузитесь. Новое ядро защищает только после перезагрузкиИсправление в тестировании или раскатывается: AlmaLinux 9/10, CloudLinux 7h/8/9/10, SLES 15 SP7. Примените временную защиту и обновитесь после выхода в стабильный репозиторийИсправления пока нет: Ubuntu 26.10/26.04/24.04/22.04, Rocky Linux 8/9/10. Ubuntu 20.04/18.04/16.04: только через Ubuntu Pro / ESM, сроков нет. Debian 11 и старше: только платная LTS. CentOS 8 / Stream 8 и другие снятые с поддержки версии: исправления не будет, переходите на поддерживаемую версию. Примените временную защиту сейчас Как обновить ядро: Debian 12/13, Ubuntu (после выхода исправления), Proxmox VE: sudo apt update && sudo apt full-upgrade sudo reboot RHEL 8/9/10, AlmaLinux, Rocky Linux, CloudLinux: sudo dnf --refresh updateinfo info --cves CVE-2026-98432 sudo dnf update 'kernel*' sudo reboot openSUSE / SLES: sudo zypper refresh && sudo zypper patch && sudo reboot Временная защита: Отбрасывайте входящие IPv4 TCP-пакеты с IP-опциями, обычный трафик их не использует. Правило опубликовал Red Hat (RHSB-2026-016), он советует сначала проверить его на вашем трафике. Создайте каталог: sudo mkdir -p /etc/nftables.d Сохраните правило в /etc/nftables.d/cve-2026-98432.nft: table inet cve_2026_98432 { chain input { type filter hook input priority -310; policy accept; ip protocol tcp ip hdrlength > 5 counter drop } } Загрузите и проверьте: sudo nft --check --file /etc/nftables.d/cve-2026-98432.nft sudo nft --file /etc/nftables.d/cve-2026-98432.nft sudo nft list table inet cve_2026_98432 Если сервер маршрутизирует трафик в Docker или LXC, замените хук на prerouting. Не применяйте фильтр в сетях с метками безопасности CIPSO / NetLabel Чтобы правило сохранилось после перезагрузки, добавьте строку include "/etc/nftables.d/cve-2026-98432.nft" в /etc/nftables.conf (Debian/Ubuntu) или /etc/sysconfig/nftables.conf (семейство RHEL) и выполните sudo systemctl enable nftables На системах только с iptables: sudo iptables -t raw -I PREROUTING -p tcp -m u32 --u32 "0>>24&0x0F=6:15" -j DROP Отключите Multipath TCP, если он не нужен: sudo sysctl -w net.mptcp.enabled=0 echo 'net.mptcp.enabled = 0' | sudo tee /etc/sysctl.d/99-cve-2026-98432.conf Затем перезапускайте сервисы, которые показывает эта команда, пока её вывод не станет пустым: sudo ss -lnMp Это сужает атаку, но не устраняет уязвимость: ошибка не специфична для MPTCP Временная защита снижает риск, но не заменяет обновление ядра. Бюллетень Red Hat: access.redhat.com/security/vulnerabilities/RHSB-2026-016 Статус исправления для Ubuntu: ubuntu.com/security/CVE-2026-98432 Нужна помощь? Напишите нам: ishosting.io/ru/support...
 15:43, 02.11.2026 Обновление информации по инциденту и восстановлению работы сервисов Beget В ночь на 2 ноября 2026 года наша инфраструктура подверглась массированной кибератаке, в результате которой была нарушена работа ряда сервисов. Официальное уведомление об обстоятельствах непреодолимой силы Настоящим ООО «Бегет» уведомляет клиентов о возникновении обстоятельств, которые обладают признаками непреодолимой силы (форс-мажора) в соответствии с пунктом 3 статьи 401 Гражданского кодекса РФ и положениями действующих договоров. Масштабная атака на инфраструктуру компании и вызванные ею последствия временно препятствуют надлежащему исполнению части наших обязательств по предоставлению услуг. Настоящее сообщение является официальным уведомлением о возникновении указанных обстоятельств и их влиянии на исполнение договорных обязательств. Текущий статус восстановления На данный момент нам уже удалось восстановить работу выделенных серверов без нашего администрирования. Что происходит сейчас: NS-серверы. Восстановление их работы — наш главный приоритет. Ориентировочный срок — ближайшие 4–5 часов.Почтовая система. Параллельно ведём работы по восстановлению её работоспособности.Резервные копии. На данный момент нам доступны файловые резервные копии подавляющего большинства ресурсов виртуального хостинга и облачной инфраструктуры. Мы продолжаем работу по восстановлению данных, однако из-за значительных объёмов этот процесс потребует длительного времени. Наши специалисты непрерывно работают над восстановлением инфраструктуры и делают всё возможное, чтобы как можно скорее вернуть сервисы к полноценной работе. При этом мы продолжаем оценивать масштаб последствий атаки, поэтому пока не можем назвать точные сроки полного восстановления всех сервисов. Мы понимаем, насколько критична доступность наших услуг для ваших проектов, и прикладываем все усилия для скорейшего восстановления работы. Будем информировать вас по мере поступления новых подтверждённых данных. Спасибо за терпение, понимание и поддержку. 8:23, 02.11.2026 Апдейт по инциденту Мы продолжаем детальный разбор ситуации. Проблема носит комплексный характер и затрагивает все уровни архитектуры. В данный момент инженеры выполняют ручную настройку инфраструктуры непосредственно в дата‑центрах. Для решения задачи задействованы все необходимые ресурсы — команды работают в усиленном режиме. Следующий апдейт опубликуем сразу после получения подтверждённой и точной информации. 6:03, 02.11.2026 Статус инцидента: восстановительные работы и расследование На данный момент наша команда ведёт восстановительные работы и детальное расследование инцидента. Следующий апдейт — в 08:00 по МСК. 4:05, 02.11.2026 У нас произошёл крупный инцидент. Задействованы все ресурсы, разбираемся в причинах и делаем всё возможное, чтобы восстановить стабильность. Следующий апдейт — в 6:00. Спасибо за понимание...